Ανακαλύψτε περισσότερα άρθρα στα αποτελέσματα αναζήτησης.
Προσθήκη του zougla.gr στην GoogleΣύνταξη – επιμέλεια: Στέλιος Βασιλούδης
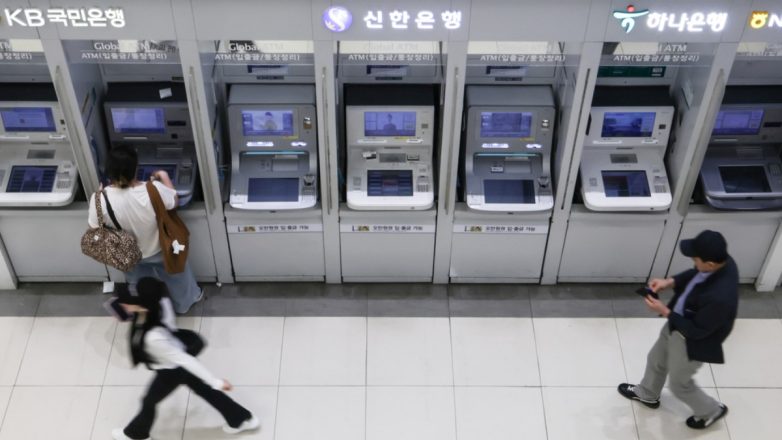
Μερικές από τις μεγαλύτερες τράπεζες της Νότιας Κορέας έχουν υποστεί χάκινγκ με τη βοήθεια ενός πράκτορα τεχνητής νοημοσύνης, ανοίγοντας ένα νέο μέτωπο στον κόσμο της τεχνητής νοημοσύνης και της κυβερνοασφάλειας.
Αξιωματούχοι αναφέρουν ότι τουλάχιστον επτά χρηματοπιστωτικά ιδρύματα υπέστησαν επίθεση, κατά την οποία κλάπηκαν προσωπικά στοιχεία 68.000 ατόμων, συμπεριλαμβανομένου του ετήσιου εισοδήματος και των ορίων δανείων. Αυτή είναι μια από τις πρώτες φορές που εργαλεία τεχνητής νοημοσύνης έχουν χρησιμοποιηθεί για να διαταράξουν τη λειτουργία παγκόσμιων οικονομικών ιδρυμάτων.
Και αυτό είναι αξιοσημείωτο, δεδομένου ότι οι τράπεζες και άλλα χρηματοπιστωτικά ιδρύματα έχουν συνήθως υψηλότερο επίπεδο ασφάλειας από άλλες επιχειρήσεις ή ακόμη και από ορισμένες κυβερνητικές υπηρεσίες. Οι αξιωματούχοι λένε ότι δεν έχουν εντοπίσει τα άτομα που είναι υπεύθυνα για τις επιθέσεις, οι οποίες προήλθαν από πάνω από δύο δωδεκάδες διευθύνσεις IP διασκορπισμένες σε διάφορες χώρες, συμπεριλαμβανομένων των ΗΠΑ και της Ιαπωνίας (Οι χάκερ συχνά πλαστογραφούν τη διεύθυνση IP τους για να παραμείνουν ανώνυμοι).
Οι αξιωματούχοι της Νότιας Κορέας παροτρύνουν τις τράπεζες να ενισχύσουν την άμυνά τους, καθως οι εισβολές θα μπορούσαν να χρησιμεύσουν ως προειδοποιητικό σήμα για τις τράπεζες στις Ηνωμένες Πολιτείες και σε άλλες χώρες. «Η Τεχνητή Νοημοσύνη δίνει στους επιτιθέμενους περισσότερες ευκαιρίες να εκμεταλλευτούν τα κενά πριν αντιδράσουν οι αμυνόμενοι», είπε στην Fast Company ο Yagub Rahimov, Διευθύνων Σύμβουλος της Polygraf AI. «Η συμβουλή μου προς την ηγεσία των τραπεζών είναι να κάνουν ένα βήμα πίσω και να επενδύσουν στη χαρτογράφηση απειλών. Εντοπίστε τις πραγματικές διαδρομές προς τα ευαίσθητα δεδομένα μέσω των δραστηριοτήτων των εργαζομένων, των συνδέσεων των προμηθευτών, των εφαρμογών, των API (διεπαφών προγραμματισμού εφαρμογών) και των ταυτοτήτων ανθρώπων και μηχανών. Πρέπει να εντοπιστούν τα συστήματα που είναι προσβάσιμα», πρόσθεσε ο Rahimov.
Οι χάκερ φαίνεται ότι χρησιμοποίησαν την Artex AI, έναν παράγοντα ανοιχτού κώδικα που αναπτύχθηκε στην Κίνα, ο οποίος, κατά ειρωνικό τρόπο, σχεδιάστηκε ως εργαλείο κυβερνοασφάλειας που βοηθά τους χρήστες να εντοπίζουν τρωτά σημεία στα δίκτυά τους. Η Artex έχει έκτοτε ενημερώσει τις οδηγίες χρήσης της ώστε να αναφέρει ότι το εργαλείο δεν πρέπει να χρησιμοποιείται για κακόβουλους σκοπούς.

Η υποβοηθούμενη από την τεχνητή νοημοσύνη πειρατεία σε άνοδο
Ενώ οι επιθέσεις στις τράπεζες της Νότιας Κορέας αντιπροσωπεύουν ένα νέο επίπεδο, υπάρχει μια σταθερή αύξηση στο χάκινγκ με τη βοήθεια της τεχνητής νοημοσύνης εδώ και αρκετό καιρό. Μια έκθεση του Ιουλίου από το Ινστιτούτο SANS διαπίστωσε ότι το 78% των οργανισμών παρατήρησε είτε μια επιβεβαιωμένη είτε μια ύποπτη επίθεση με τη βοήθεια της τεχνητής νοημοσύνης τον τελευταίο χρόνο.
Η μέθοδος αυτών των επιθέσεων ήταν ομοιόμορφα κατανεμημένη. Τα περιστατικά ηλεκτρονικού «ψαρέματος» (phishing), των deepfakes και της εκμετάλλευσης ευπαθειών ήταν σχεδόν τα ίδια.
«Τα εργαλεία τεχνητής νοημοσύνης ωριμάζουν, όπως και οι εγκληματίες που τα χρησιμοποιούν – έχουν μεταπηδήσει από την κλιμάκωση των καμπανιών ηλεκτρονικού «ψαρέματος» στην αυτόνομη διερεύνηση αμυντικών συστημάτων, την αλυσιδωτή σύνδεση exploits και την προσαρμογή τους κατά τη διάρκεια της επίθεσης», λέει στο Fast Company ο Vakaris Noreika, ειδικός στον κυβερνοχώρο στην NordLayer Intelligence by NordStellar. «Προχωρώντας, θα πρέπει να αναμένουμε ότι οι επιθέσεις θα αυξηθούν τόσο σε κλίμακα όσο και σε πολυπλοκότητα, πράγμα που σημαίνει ότι οι άμυνες πρέπει να συμβαδίζουν με ένα τοπίο απειλών που βασίζεται στην τεχνητή νοημοσύνη».
Η μελέτη του Ινστιτούτου SANS έδειξε μια απόκλιση μεταξύ της ανησυχίας για πιθανές επιθέσεις χάκινγκ ενισχυμένες με τεχνητή νοημοσύνη και της πραγματικής ετοιμότητας. Σχεδόν κάθε ερωτηθείς – περίπου το 95% – δήλωσε ότι πιστεύει πως οι απειλητικοί παράγοντες χρησιμοποιούν την Τεχνητή Νοημοσύνη σήμερα για να ενισχύσουν τις επιθέσεις τους, με το 58% να λέει ότι πιστεύει πως η χρήση της Τεχνητής Νοημοσύνης είναι σημαντική. Ωστόσο, μόνο το 16% λέει ότι έχει αλλάξει την προτεραιότητά του στην άμυνα κατά τέτοιων επιθέσεων.
Κακοποίηση ενός εργαλείου
Ενώ η Artex σχεδιάστηκε για να βοηθά στην προστασία των χρηστών, η χρήση αυτού του παράγοντα από τους χάκερ δείχνει το εύρος των πιθανών απειλών που υπάρχουν. «Η ίδια δυνατότητα που βοηθά μια ομάδα ασφαλείας να διερευνήσει μια αδυναμία χρησιμοποιείται επίσης από έναν εισβολέα για να εντοπίσει κενά για κακόβουλους σκοπούς», λέει ο Rahimov. «Η Τεχνητή Νοημοσύνη μπορεί να συνδέσει εργασίες που προηγουμένως απαιτούσαν περισσότερη χειρωνακτική δουλειά, καθιστώντας τις επαναλαμβανόμενες επιθέσεις πιο οικονομικές – αλλά ακόμη και αυτό μπορεί να αντιστραφεί. Οι επιχειρήσεις θα πρέπει να προετοιμαστούν για την εξάπλωση αυτής της δυνατότητας σε εργαλεία και χειριστές».
Ο Noreika προειδοποιεί ότι δεν είναι μόνο τα μικρότερα εργαλεία τεχνητής νοημοσύνης που μπορούν να κακοποιηθούν. Τα περισσότερα μοντέλα τεχνητής νοημοσύνης ανοιχτού κώδικα από μεγάλα εργαστήρια διαθέτουν τις ίδιες προηγμένες δυνατότητες απόκρυψης κακόβουλης δραστηριότητας με τις δοκιμές ασφαλείας. Αυτό θα πρέπει να θέσει σε εγρήγορση τους διευθύνοντες συμβούλους τραπεζών και οποιασδήποτε άλλης επιχείρησης.
«Ο καλύτερος τρόπος για να προστατευτούν οι εταιρείες είναι να υιοθετήσουν τη νοοτροπία ενός χάκερ – αξιοποιώντας τα ίδια εργαλεία τεχνητής νοημοσύνης για να αξιολογήσουν, να τα δοκιμάσουν σε ακραίες καταστάσεις και να ενισχύσουν τις δικές τους άμυνες ασφαλείας», καταλήγει ο Noreika.
Πηγή: Fast Company